战术分析软件早已进入曼城、利物浦和拜仁慕尼黑的日常备战,对手报告、跑动数据和定位球方案都汇入同一套系统。权限边界一旦模糊,责任就难以落到具体的人,使用安全也会被悄悄侵蚀。这类风险不显眼,却可能直接影响欧冠和英超的关键比赛。教练组通常只看到结果,却很少追问谁有权上传和修改。
曼城在欧冠对阵皇家马德里的赛前准备中,分析师把维尼修斯突破线路和贝林厄姆前插习惯整理成报告,上传到战术分析软件。瓜迪奥拉教练组据此调整边后卫站位,几名球员也收到个人版片段。流程看似顺畅,授权记录却没有同步更新。问题被掩护在高效协作的外表之下。
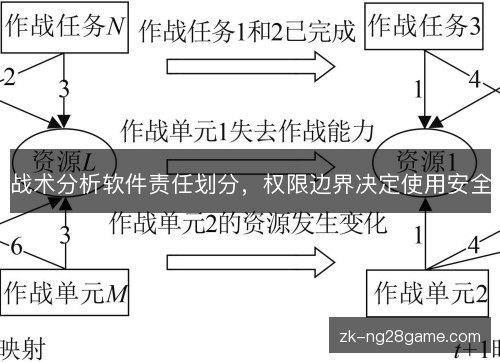
系统里原本设置了三层权限,教练组可以编辑全队方案,球员只能查看个人片段,医疗组仅能读取负荷数据。青训教练临时获得访客账号,用于观察一线队训练,赛后却没有被及时关闭。权限继承规则又把访客自动提升为只读全队,边界从接口处裂开。一次普通配置演变成责任真空。
一名外租球员用旧账号进入系统,看到全队报告和对手定位球拆解,随后把截图转到私人聊天。内容没有进入公开网络,却触发曼城的日志审计。俱乐部发现异常访问提醒被设成周报,责任人和操作记录都无法即时对应。这次演练没有造成外泄,暴露的却是权限回收的迟缓。
责任划分在这里变得具体。软件供应商负责加密存储、访问日志和异常提醒,曼城俱乐部负责账号生命周期与人员培训,瓜迪奥拉教练组负责授权范围,分析师负责上传内容分级。任何一方把边界当成默认设置,安全就会落空。责任清单必须细到账号、角色和操作时间。
这次内部演练后,曼城暂停了部分复盘流程,逐条核对访客账号和共享链接。利物浦和阿森纳随后检查自家战术分析软件,英超多家俱乐部把权限审计写入赛前准备清单。影响从一家俱乐部扩散到联赛层面。供应商也被要求提供更清晰的授权记录和导出轨迹。
为什么会这样?战术数据价值高,欧冠对手分析可能影响一场淘汰赛,账号共享和临时授权在高压备战中很常见。教练组追求效率,分析师追求便利,供应商追求功能齐全,责任却在角色之间被稀释。权限边界一旦只写在说明书里,日常操作就会绕开规则。
软件设计也在放大问题。默认角色过宽、权限继承复杂、离职账号未回收,都会让普通操作变成越权访问。供应商如果只展示功能清单,不解释谁可以看什么,俱乐部就很难把安全责任写进合同。权限模型必须能让管理员一眼看懂,也能让审计人员一路追到人。
俱乐部治理随之收紧。曼联和切尔西设置专门的数据管理员,主教练不再一人决定所有访问级别,分析师上传报告需要双人复核。拜仁慕尼黑和多特蒙德也在德甲内部交流权限模板,把责任写到岗位而非个人。权限审批留下记录,赛后复盘才有依据。
教练和球员的边界同样关键。瓜迪奥拉要求球员只用个人账号查看片段,阿尔特塔在阿森纳把转发外部链接列为禁止动作。哈兰德和萨卡这类核心球员能看到专属报告,却不能把整份对手分析带出系统。权限越细,球员越清楚哪些内容只能留在训练场。
联赛和赛事组织方也开始介入。英超可以要求俱乐部提交战术数据权限清单,欧冠赛前审计则关注账号共享和日志留存。拜仁慕尼黑、多特蒙德在德甲推动统一模板,意甲的国际米兰和尤文图斯也在评估类似流程。赛事安全不再只管球场,也管数据入口。
权限边界的意义不在技术,而在责任可追溯。谁创建账号、谁批准角色、谁上传报告、谁触发导出,都要留下清晰记录。南宫28越权访问发生后,俱乐部能追到操作人,供应商能提供日志,教练组能解释授权理由,责任才不会悬空。没有边界,安全只能靠口头提醒;有了边界,审计才有落点。
往后走,供应商会把细粒度权限和审计报表做成标配,俱乐部会把权限条款写进采购合同。曼城、利物浦和阿森纳的实践说明,赛前多花十分钟核对账号,可能比赛后追责更有效。欧足联的赛事安全标准也可能因此更新。权限最小化会从口号变成可检查的流程。
曼城的这次权限演练给行业提了醒,战术分析软件的安全不取决于功能多少,而取决于权限是否最小、责任是否清楚。瓜迪奥拉教练组、分析师、球员和供应商各自守住边界,皇家马德里这样的对手报告才不会在错误的人手里流转。一次授权失误,足以让精心准备的战术失去突然性。
欧冠和英超的竞争不只在球场,也在数据治理。权限边界清晰,责任才能清晰,使用才安全;俱乐部、教练、球员和供应商都按角色行事,战术分析软件才会成为可靠工具,而不是新的风险来源。把权限审计变成赛前习惯,比事后解释更有价值。每一次授权都留下记录,每一次导出都能被追问。